ATELIER AUTO-HÉBERGÉ
Je construis des applis, des outils de sécurité, des jeux, ou tout ce qui me semble amusant ou utile.
Auto-hébergé sur mon propre homelab.
Sécurisé par conception
Développement
Ce que je construis
Des outils de sécurité, des applis, des jeux : ce que j'aime construire.
- > Jeux Unity & web
- > Applis full-stack
- > PoC de sécurité & writeups
- > Bas niveau / assembleur
Infrastructure & auto-hébergement
Comment ça tourne
Le homelab qui fait tout tourner ici, y compris ce site.
- > Virtualisation Proxmox
- > Pare-feu & routage OPNsense
- > Reverse proxy + TLS
- > Services hébergés sous Docker, ce site inclus
Projets
Projets sélectionnés
Tous les projets →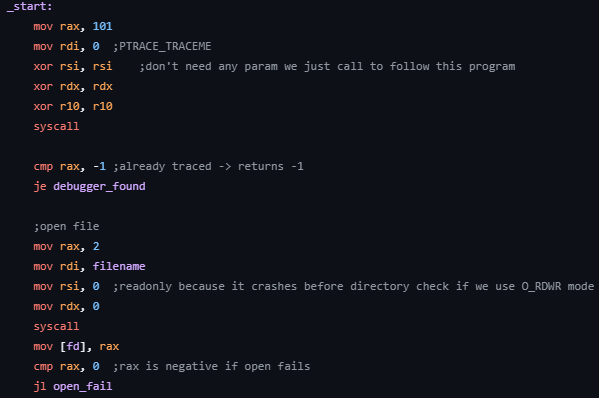
ELF Infector
2025expérimentalWriteup uniquement
Un PoC d'infection d'ELF : il transforme le segment PT_NOTE d'un binaire en segment PT_LOAD pour exécuter un shellcode x86-64 maison, une étude des entrailles du format ELF et de l'injection de code.
- cyber
- bas niveau
SCADA Flask / FactoryIO
2025expérimentalWriteup uniquement
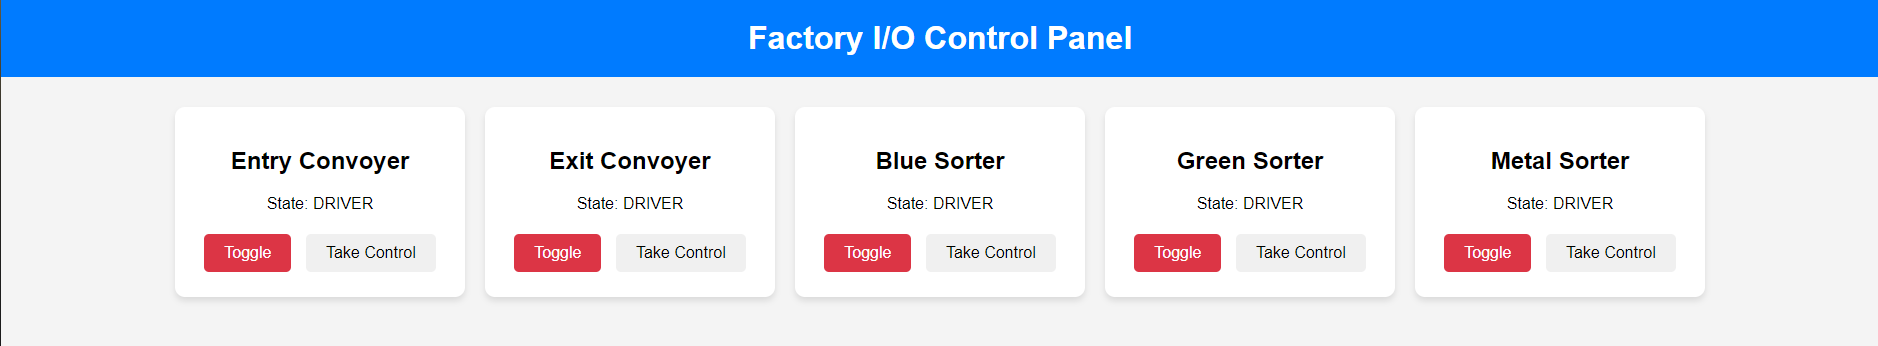
Une courte étude des failles de sécurité SCADA : une interface Flask prend le contrôle manuel de bobines Modbus sur une ligne de tri FactoryIO, montrant comment une IHM peut détourner le procédé, et comment le sécuriser.
- cyber
- industriel
HÉBERGÉ SUR MON INFRASTRUCTURE
Comment c'est hébergé
Tout ce que vous voyez ici est servi depuis mon propre matériel, à la maison, pas d'hébergeur cloud, pas de plateforme tierce. Voici la stack qui fait tourner l'ensemble.
Proxmox
L'hyperviseur qui fait tout tourner, chaque service vit dans sa propre VM ou son propre conteneur isolé.
OPNsense
Pare-feu et routeur en périphérie, segmente le réseau et contrôle ce qui entre depuis l'extérieur.
Reverse proxy
Placé devant chaque service, il termine le TLS et route chaque nom d'hôte vers le bon conteneur, ce site compris.
Docker
Les services sont livrés en conteneurs avec docker-compose : chacun peut être reconstruit et redéployé depuis les sources.
TLS
HTTPS partout, avec des certificats émis et renouvelés automatiquement.